Một phương pháp tiếp cận secure-by-design, hiểu rõ OT, mang lại khả năng hiển thị, tính kiên cường, quản trị và tuân thủ mà không làm gián đoạn sản xuất — từ kiểm kê tài sản và phát hiện bất thường đến vận hành SOC 24/7 và khôi phục sau thảm họa.
Các tổ chức gặp khó khăn không phải vì thiếu công cụ — mà vì các mô hình vận hành rời rạc không thể theo kịp môi trường công nghiệp hiện đại.
Các môi trường ngày càng kết nối với nhau nhưng được quản lý theo kiểu silo — tạo ra những điểm mù và phản ứng thiếu phối hợp trên toàn bộ hệ thống.
NIS2, ISO 27001 và các quy định ngành làm tăng độ phức tạp trong quản trị nhanh hơn khả năng tiếp thu của các đội nội bộ — trong khi tư thế an ninh lại khác nhau ở mỗi địa điểm.
Nhân sự an ninh bị dàn mỏng trên nhiều khu vực và lĩnh vực — buộc phải phản ứng bị động, với năng lực hạn chế cho cải tiến chiến lược.
“An ninh mạng phải là yếu tố thúc đẩy kinh doanh — chứ không phải nguồn cản trở vận hành. Được thiết kế để bảo vệ sản xuất mà không ảnh hưởng đến hiệu suất sản xuất hay các quy trình an toàn.”Nguyên tắc an ninh OT của Talonite
Một mô hình vận hành tích hợp duy nhất bảo vệ cả IT và OT — phù hợp với NIST, IEC 62443 và mô hình Purdue, được cung cấp cùng các đối tác hàng đầu về an ninh OT, GRC, sao lưu và khả năng phục hồi.
Kiểm kê đầy đủ tài sản OT và lập bản đồ lỗ hổng, cùng chấm điểm rủi ro theo ngữ cảnh dành riêng cho môi trường công nghiệp.
Phân đoạn mạng, zero trust, DMZ IT/OT, bảo vệ điểm cuối và danh sách trắng — các hệ thống cũ và rủi ro cao được cô lập.
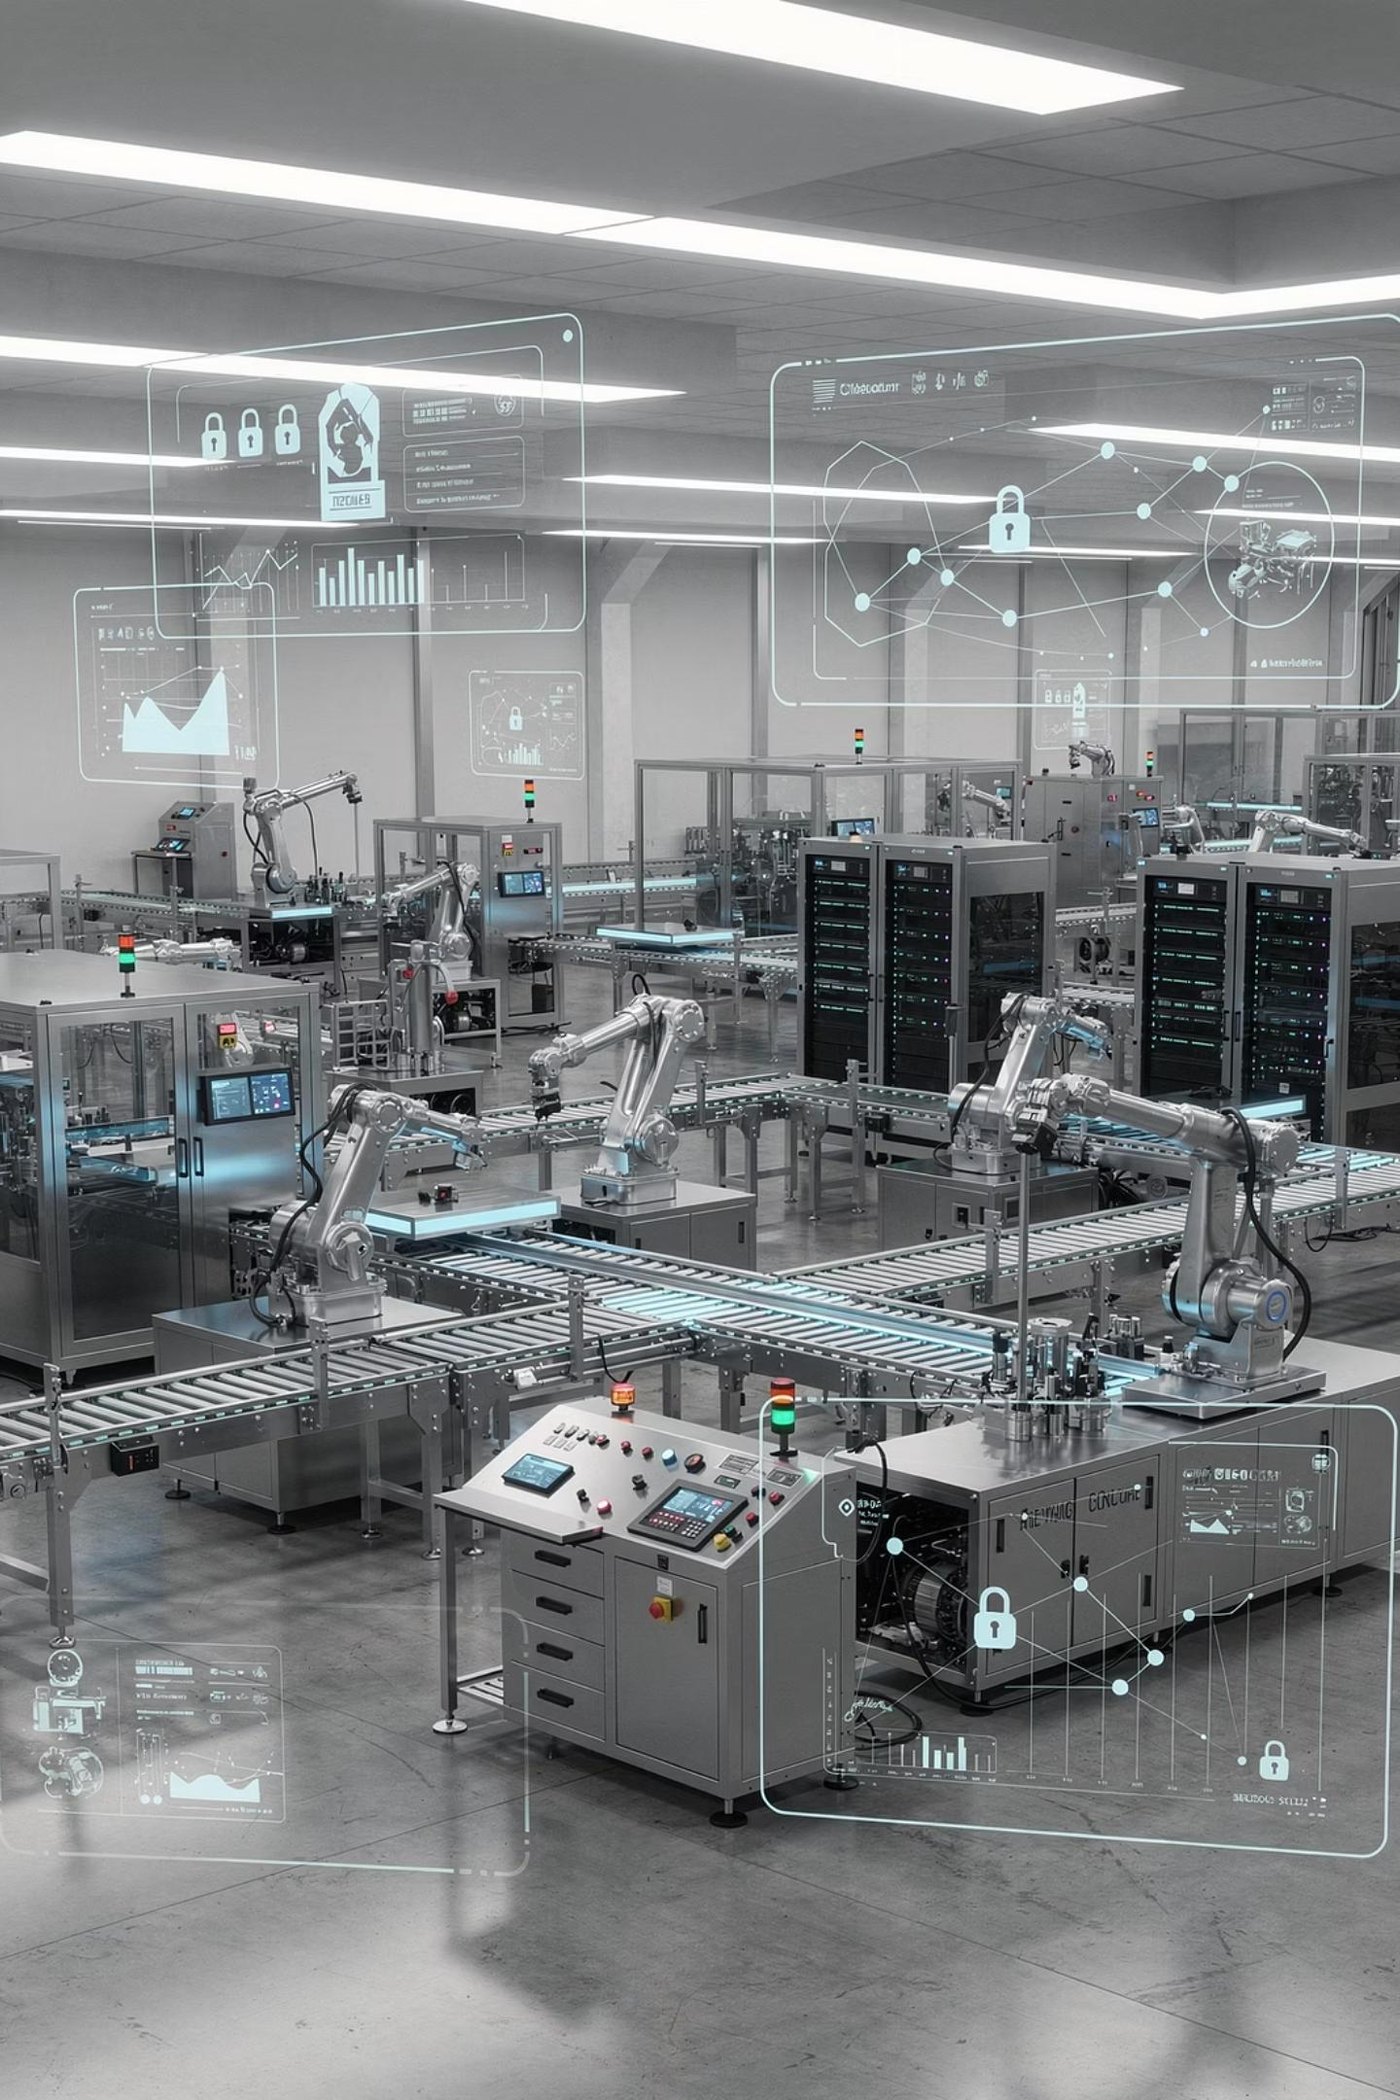
Phát hiện xâm nhập, giám sát bất thường, tương quan nhật ký SIEM và thông tin tình báo mối đe dọa chuyên biệt cho OT — được hỗ trợ bởi vận hành SOC suốt ngày đêm.
Kế hoạch ứng phó sự cố, kiểm soát phiên bản PLC/HMI/SCADA và sao lưu cấu hình tự động, khôi phục bằng một cú nhấp, bản sao lưu bất biến và DR đã được kiểm thử.
CISO-in-a-box: chính sách tự động tạo, quét lỗ hổng liên tục, bằng chứng sẵn sàng cho kiểm toán và bảng điều khiển KPI theo thời gian thực — phù hợp với NIS2, ISO 27001, NIST CSF và IEC 62443.
OPTIM-al Maturity Model đưa hệ thống của bạn tiến từ trạng thái rời rạc và thủ công (L1) đến quản trị IT/OT tích hợp hoàn toàn với các KPI dùng chung (L5) — được đo lường, phân giai đoạn và báo cáo.
Một mô hình vận hành tích hợp duy nhất bảo vệ môi trường IT và OT toàn cầu của bạn — từ tầng công nghệ đến dịch vụ thuê ngoài hoàn toàn, được cung cấp bởi một đối tác chịu trách nhiệm duy nhất.
Môi trường IT/OT phân tán của bạn (phía trên) được bảo vệ bởi tầng công nghệ Talonite (ở giữa) và được cung cấp dưới dạng dịch vụ thuê ngoài hoàn toàn (phía dưới) — phù hợp với ISO 27001, NIS2, NIST CSF và IEC 62443, cùng các đối tác hàng đầu về an ninh OT, GRC, sao lưu và khả năng phục hồi.
Ưu tiên OT, hiểu rõ sản xuất — sự bảo vệ không bao giờ cản trở sản lượng.
Những kết quả có thể đo lường giúp bảo vệ doanh thu, đơn giản hóa việc tuân thủ và giảm tổng chi phí sở hữu.
Các đòn bẩy bổ sung: tối ưu hóa SIEM cắt giảm 10–20% chi phí bản quyền nạp nhật ký; sao lưu cấu hình OT và khôi phục nhanh giúp giảm chi phí dừng máy kỹ thuật; tự động hóa quản trị giảm thiểu phí chuẩn bị kiểm toán bên ngoài.
Được thực hiện qua hành trình Talonite Three Horizons — Nền tảng → Tối ưu → Cải tiến — với ROI được theo dõi, xác thực và tích lũy qua lớp giá trị Smart Eye. Mọi giải pháp, mọi chuyên môn.
Xem cách chúng tôi tạo giá trị →Đánh giá toàn diện mức độ trưởng thành, công cụ và khoảng trống của IT và OT trên toàn hệ thống; chính sách, báo cáo và bằng chứng tự động thông qua một ISMS tích hợp (CISO-in-a-box); sau đó là tư vấn liên tục nhằm duy trì sự sẵn sàng kiểm toán và thúc đẩy tối ưu hóa — với các buổi rà soát dịch vụ hằng tháng và lập lộ trình.
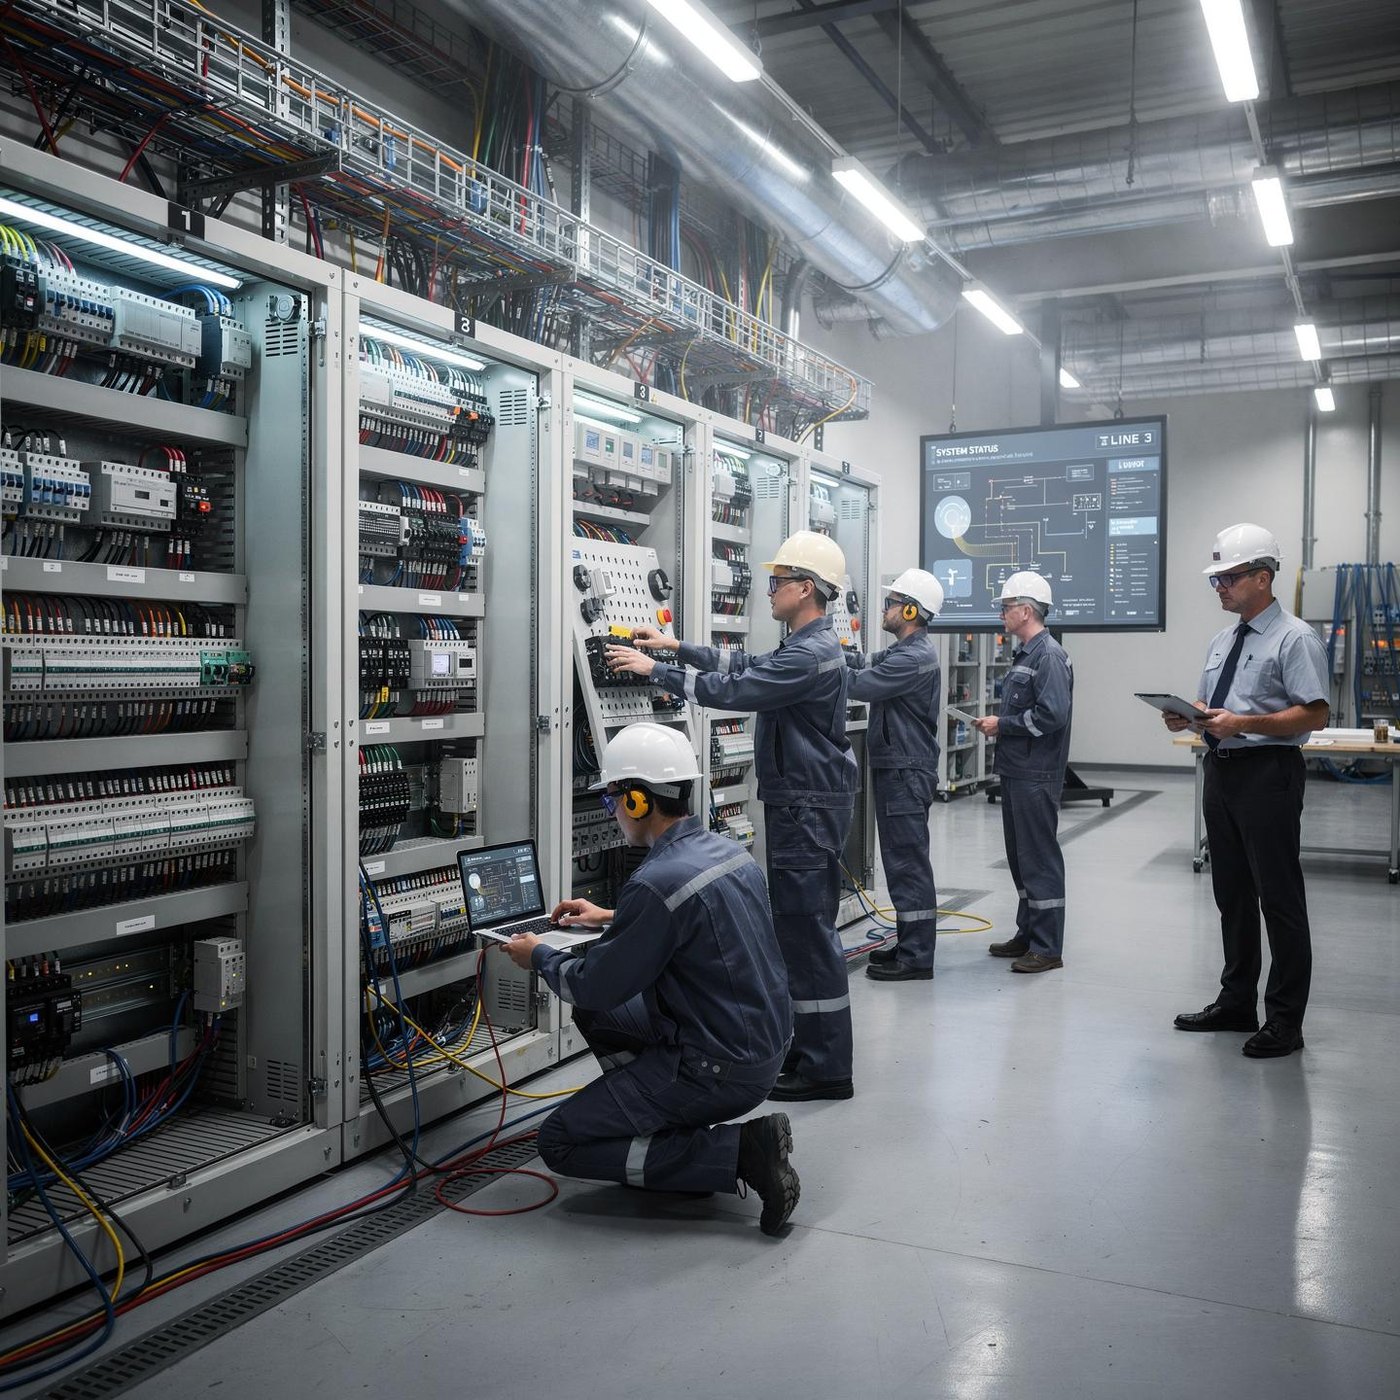
An ninh OT bảo vệ các hệ thống điều khiển vận hành nhà máy — PLC, SCADA, DCS. Khác với IT, độ sẵn sàng được đặt lên hàng đầu: việc bảo vệ không bao giờ được làm dừng sản xuất. Điều này đòi hỏi giám sát am hiểu nhà máy, kiểm soát thay đổi an toàn cho OT và khả năng khôi phục cấp công nghiệp.
Một SOC hoạt động 24/7 để giám sát, phát hiện, báo cáo leo thang và xử lý; ứng phó sự cố và khôi phục; quản lý mạng và chính sách; vận hành an ninh mạng OT; quản trị, rủi ro và tuân thủ IT+OT; cùng tối ưu hóa liên tục — một đối tác chịu trách nhiệm duy nhất trên cả con người, quy trình và công nghệ.
Quản trị, kiểm toán và báo cáo được đồng bộ theo ISO 27001, NIS2, NIST và IEC 62443 — với bảng điều khiển tuân thủ và bằng chứng sẵn sàng cho kiểm toán là một phần của dịch vụ.
Kiến trúc an toàn theo thiết kế với bảo vệ nhiều lớp — từ vành đai đến điểm cuối và sao lưu bất biến — kết hợp giám sát 24/7 giúp giảm rủi ro tới 70% mà không ảnh hưởng đến hiệu suất vận hành.
Bắt đầu bằng một đánh giá cơ sở về hệ thống IT/OT của bạn — và một lộ trình theo giai đoạn, có thể đo lường, hướng tới vận hành kiên cường, tuân thủ và tiết kiệm chi phí.